Cuando una IA puede operar las mismas interfaces de computadora que utilizan sus empleados, trátela como un nuevo actor operativo. Asígnele una identidad propia, permisos acotados, aprobaciones basadas en las consecuencias, un registro de acciones que pueda reconstruirse y una forma probada de detenerla. Esos controles deben estar en la ruta de ejecución. Un documento de políticas no puede interrumpir un clic peligroso.
Me entusiasma lo que esto hace posible. Imagine devolver a las personas las horas que pierden copiando registros, lidiando con formularios o trasladando la misma información entre sistemas. Ese es un trabajo útil para un agente. También me importa la persona que recibe una alerta cuando el agente modifica el registro equivocado a las 2:00 a. m. La oportunidad y la responsabilidad operativa llegan juntas.
El 6 de septiembre, el CEO de NVIDIA, Jensen Huang, publicó que «la AGI ha llegado» con GPT-6 Astra de OpenAI. Podemos debatir esa etiqueta durante años. Para CIO y CISO, hay una pregunta mucho más concreta para el lunes por la mañana:
¿Qué cambia cuando la IA puede usar la computadora?
El uso de la computadora cambia el límite de control
La automatización tradicional suele entrar por una interfaz diseñada para software. Una API ofrece un conjunto definido de operaciones, acepta datos estructurados y puede aplicar ámbitos, esquemas y límites de velocidad. Esos límites quizá no sean perfectos, pero todos pueden ver dónde se conecta la aplicación.
Un agente que usa la computadora puede trabajar mediante interfaces diseñadas para personas. OpenAI afirma que GPT-6 Astra combina el uso de computadoras con flujos de trabajo profesionales de varios pasos en navegadores, código, documentos, hojas de cálculo, presentaciones y otro software. Esa flexibilidad alcanza procesos valiosos que nunca recibieron una API bien definida.
También alarga la cadena de acciones posibles. El agente puede interpretar un objetivo, revisar una pantalla, elegir un control, mover datos hacia otra aplicación y adaptarse cuando cambia la interfaz. El permiso para abrir una aplicación dice muy poco sobre lo que puede hacer una vez dentro.
Ese es el cambio: el gobierno debe seguir la acción hasta su destino.
El modelo tradicional de usuario o aplicación ya no basta
Los controles empresariales reconocen desde hace tiempo identidades humanas y de máquinas. Un agente que usa la computadora combina características de ambas. Puede autenticarse como carga de trabajo, actuar a través de una pantalla destinada a personas, llevar autoridad delegada por alguien y decidir qué herramienta utilizar después.
Eso vuelve sorprendentemente difícil una pregunta: ¿quién realizó esta acción?
«La IA lo hizo» no es una respuesta útil para una persona de operaciones, auditoría, un cliente o un regulador. El registro debe identificar al agente, la ejecución, la persona responsable, la autoridad que tenía, la decisión de control y el sistema que aceptó el cambio.
Esto amplía directamente el problema de identidad que crean los agentes de IA. El uso de computadoras hace visible ese problema porque los clics conocidos pueden ocultar una cadena de autoridad desconocida.
Inventaríe la autoridad efectiva antes que las funciones
Empiece por lo que realmente puede hacer el flujo de trabajo completo, incluidas las sesiones del navegador, extensiones, conectores, aplicaciones locales, archivos descargados y credenciales heredadas. Un nombre de herramienta como «lector» o «asistente» no demuestra que el flujo resultante sea de solo lectura.
Para un agente, documente cuatro elementos:
- los sistemas a los que puede acceder;
- los datos que puede observar;
- las acciones que puede intentar; y
- las consecuencias de una acción equivocada.
Use el comportamiento observado en un entorno controlado, no la ruta ideal de una demostración. Si un agente de gastos puede abrir un sistema financiero, averigüe si solo puede redactar un registro, enviarlo, aprobarlo o cambiar la persona beneficiaria. Son cuatro concesiones de autoridad muy diferentes.
Empezaría por el agente que puede tocar dinero, producción, identidades, datos de clientes o registros regulados. El conteo de cada experimento puede esperar. Primero encuentre el mayor radio de impacto.
La identidad debe sobrevivir a todo el recorrido
Todo agente de producción necesita una identidad de carga de trabajo propia y una persona responsable del negocio. Conserve el contexto de la persona o el servicio que inicia la acción cuando sea relevante, pero no oculte al agente detrás de las credenciales permanentes de alguien.
En febrero de 2026, el National Cybersecurity Center of Excellence de NIST pidió controles de identificación, autorización, auditoría, no repudio e inyección de prompts para agentes de software. Es la dirección correcta. Una identidad debe conectar el propósito del agente, su responsable, los sistemas permitidos, el ciclo de vida de las credenciales y el historial de acciones.
La prueba práctica es sencilla: ¿puede el sistema de destino distinguir a este agente y esta ejecución de cualquier otra ruta de usuario o automatización? Si la respuesta es no, tanto la contención como la investigación serán más lentas.
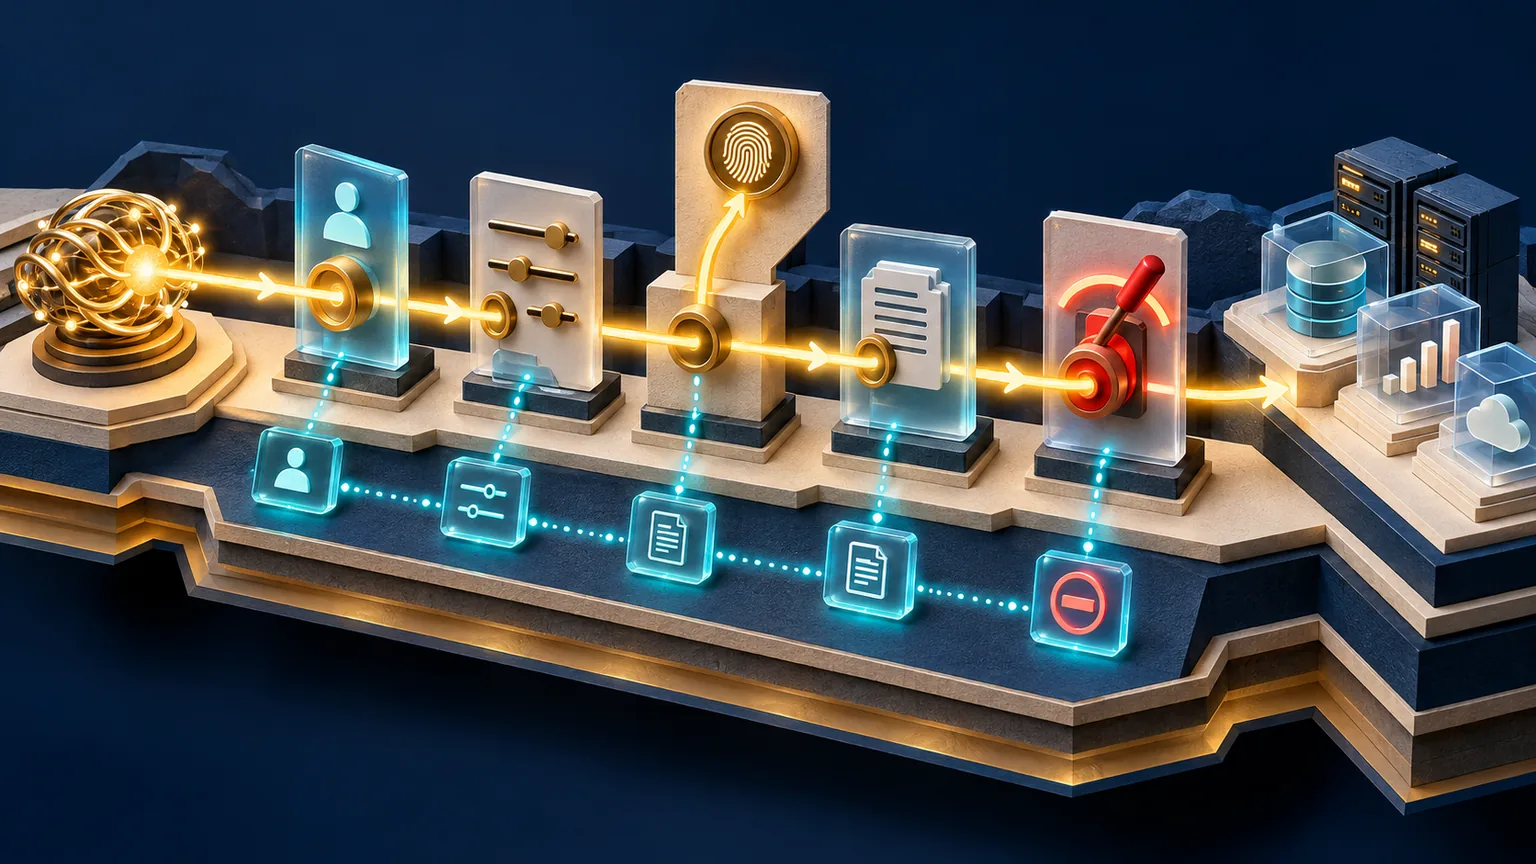
La ruta de control anterior representa la arquitectura en miniatura: identificar al actor, limitar la acción, detenerse para pedir aprobación cuando sea necesario, registrar el resultado y conservar una forma física de cortar la autoridad.
Incorpore el gobierno a la ruta de la acción
El plano de control de infraestructura debe hacer efectivos cinco controles durante la ejecución:
- Identidad: autenticar al agente y conservar la delegación responsable.
- Autorización: evaluar la operación, el destino, el contexto y el alcance exacto de la credencial.
- Aprobación: detener las acciones con consecuencias hasta que una persona designada decida.
- Evidencia: correlacionar la solicitud, la decisión de política, la acción de la herramienta y el cambio de estado resultante.
- Contención: detener el trabajo nuevo, revocar el acceso, deshabilitar herramientas y preservar el registro.
Aquí es donde un plano de control de IA se convierte en un activo de nivel cero. Un gateway o una capa de políticas puede centralizar el acceso a modelos, el registro de herramientas, las reglas de aprobación, los controles de datos y la telemetría. El sistema de destino todavía debe aplicar sus propios permisos. La visibilidad central y la aplicación local trabajan en conjunto.
Las instrucciones del prompt son una orientación útil para el modelo. No sustituyen una verificación de autorización independiente. «No elimines producción» debe estar en las instrucciones y también en un control que el agente no pueda modificar.
Vincule la aprobación humana con las consecuencias
Exigir aprobación para cada clic convertirá un agente útil en un cursor muy costoso. Permita que fluya el trabajo rutinario, reversible y de bajo impacto. Aumente la fricción a medida que crecen las consecuencias.
Un agente podría leer el registro de un cliente, redactar una actualización y preparar un correo electrónico sin interrupciones. Cambiar los datos de pago, enviar un mensaje con consecuencias legales, conceder acceso, eliminar datos de producción o desplegar código sensible debe cruzar un límite claro de aprobación.
Vincule la aprobación con la acción y el destino exactos, y establezca su vencimiento. Aprobar la actualización de un registro de prueba esta mañana no debe convertirse en permiso para actualizar todos los registros de producción el próximo mes. La persona que aprueba debe ver suficiente contexto para comprender la decisión sin reproducir toda la sesión.
Estos umbrales convierten las siete preguntas ejecutivas sobre riesgos de IA en reglas operativas aplicables.
Conserve evidencia que un operador pueda usar
La evidencia útil responde qué ocurrió sin pedirle al agente que narre su propia conducta. Registre las identidades del agente y de la ejecución, la instrucción inicial o la referencia del flujo de trabajo, el modelo y su configuración, las herramientas y los destinos, las decisiones de permisos, las aprobaciones humanas, las horas, las acciones intentadas, los cambios aceptados y los resultados observados.
No confunda más registros con mejor evidencia. Copiar cada prompt, documento y credencial en un almacenamiento permanente puede crear un segundo problema de seguridad. Proteja el contenido sensible, defina el acceso y la retención apropiados, y correlacione los registros entre el gateway del modelo, el proveedor de identidad, la herramienta y el sistema de destino.
El resumen de seguridad de Astra de OpenAI informa una mayor resistencia a la inyección de prompts y un comportamiento más seguro en entornos realistas de navegación y uso profesional de computadoras que su predecesor. Es alentador. OpenAI también describe la supervisión y las salvaguardas del sistema como capas adicionales. La arquitectura empresarial debe seguir la misma lógica de defensa en profundidad, en lugar de pedir que un único comportamiento del modelo soporte toda la carga del control.
Pruebe el botón de detención antes de producción
Todo agente que usa computadoras necesita un ejercicio de contención. Pause el agente. Bloquee nuevas ejecuciones. Deshabilite la herramienta afectada. Revoque o invalide sus credenciales. Revise el trabajo en cola y el trabajo delegado. Preserve el registro de actividad. Después, verifique que el destino ya no acepte acciones.
Un botón rojo en una consola es apenas una promesa hasta que el equipo lo prueba. Algunos tokens siguen siendo válidos hasta que vencen. Algunos trabajos posteriores continúan cuando se detiene el proceso principal. Algunas acciones ya completadas no pueden revertirse. El ejercicio muestra dónde termina realmente la orden de «detener».
Esto pertenece al modelo operativo del día dos para la IA empresarial, junto con la responsabilidad, la observabilidad, la respuesta a incidentes, el costo y la gestión del ciclo de vida.
Realice una revisión de preparación con diez preguntas
Antes de que un agente opere aplicaciones empresariales, obtenga respuestas claras a estas preguntas:
- ¿Qué resultado de negocio asume el riesgo?
- ¿Quién responde por el agente?
- ¿Qué identidad propia utiliza?
- ¿A qué sistemas y datos puede acceder?
- ¿Qué acciones exactas puede ejecutar?
- ¿Qué acciones requieren aprobación humana?
- ¿Puede otra persona reconstruir un cambio importante?
- ¿Cómo lo detenemos y revocamos su autoridad de inmediato?
- ¿Qué ocurre cuando contenido externo intenta desviarlo?
- ¿Quién dirige el incidente cuando el comportamiento nos sorprende?
Si el equipo no puede responder una de ellas, eso es útil. Encontró una decisión de diseño mientras el radio de impacto todavía es pequeño.
La etiqueta AGI puede esperar
Quizá «la AGI ha llegado» se convierta en la frase que recuerde la historia. Quizá la definición siga cambiando. En cualquier caso, los líderes empresariales ya tienen suficiente evidencia para actuar ante el cambio operativo que tienen delante.
La IA ya puede moverse por interfaces de computadora, herramientas profesionales y flujos de trabajo de varios pasos con una capacidad creciente. Es emocionante. También significa que el gobierno de IA no puede seguir siendo una reunión antes del lanzamiento. Debe convertirse en identidad, autorización, observabilidad, aprobación y contención integradas en el entorno donde ocurren las acciones.
Cuando la IA puede usar la computadora, el gobierno se vuelve infraestructura. Si construimos bien esa infraestructura, podremos ofrecer a las personas una ayuda poderosa sin dejarlas solas frente a las consecuencias.